Falske Microsoft-advarsler bruges til at installere nordkoreansk NarwhalRAT-malware
Falske Microsoft-advarsler bruges til at installere nordkoreansk NarwhalRAT-malware
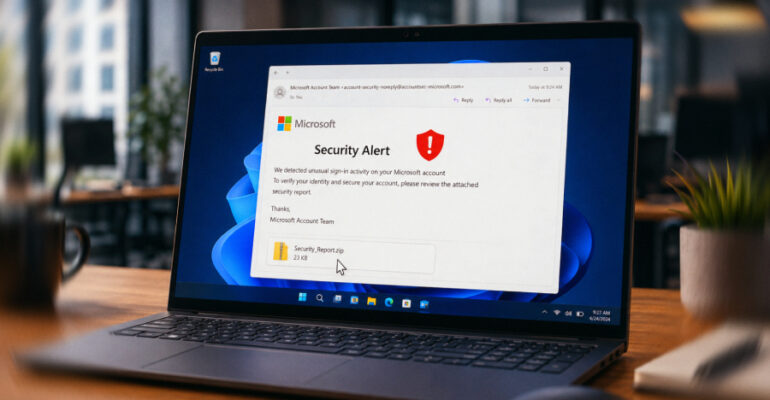
Den nordkoreanske statssponsorerede hackergruppe kendt som ScarCruft (også kaldet APT37) er blevet observeret i at bruge målrettede phishing-mails (spear-phishing), der udgiver sig for at være sikkerhedsmeddelelser fra Microsoft-konti, til at levere malware kaldet NarwhalRAT.
“Angrebsmailen indeholdt en besked, der udgav sig for at være en sikkerhedsadvarsel fra en Microsoft-konto,” oplyser Genians Security Center (GSC). “Den var designet til at skabe bekymring over mulig kompromittering af kontoen og misbrug af engangskoder (OTP), og dermed få modtageren til at åbne vedhæftningen.”
“E-mailens indhold instruerede modtageren i at se den vedhæftede vejledning. Den faktiske vedhæftning var dog ikke et HWP-dokument (Hangul Word Processor), men et ZIP-arkiv, der indeholdt en skadelig LNK-fil.”
E-mailen hævder, at der er “unormal aktivitet” relateret til gentagen generering af engangskoder, og fremstiller det som et phishingforsøg mod brugerens Microsoft-konto fra en tredjepart, samtidig med at den opfordrer modtageren til at ændre sin adgangskode. Formålet med phishing-beskeden er at skabe en falsk følelse af hastværk og narre offeret til at opfatte e-mailen som en legitim sikkerhedsadvarsel.
Når LNK-filen åbnes, starter den en flerstadie-infektionskæde, der bruger mellemliggende batch-scripts til at downloade og installere NarwhalRAT. Samtidig hentes en legitim Python-eksekverbar fil fra den officielle hjemmeside samt en Windows-sikkerhedskatalogfil (CAT). Vedholdenhed (persistence) opnås via en planlagt opgave, som er konfigureret til at starte CAT-filen, der henter og kører hovedpayloaden direkte i hukommelsen uden at efterlade spor på disken.
Den Python-baserede malware er i stand til at logge tastetryk, tage skærmbilleder (inklusive i høj opløsning), optage lyd fra omgivelserne, uploade indhold fra mapper, indsamle oplysninger om aktive vinduer, hente data fra USB-enheder, udføre kommandoer fra en command-and-control-server (C2) samt skifte mellem forskellige C2-servere.
Navnet NarwhalRAT henviser til malwarens brug af stien “%APPDATA%\naverwhale” til at gemme de indsamlede data på den kompromitterede computer. Navnet på den skjulte mappe er et forsøg på at undgå opdagelse ved at udgive sig for at være Naver Whale, en webbrowser udviklet af den sydkoreanske teknologivirksomhed Naver Corporation.
APT37’s brug af NarwhalRAT er bemærkelsesværdig, da det markerer et skifte væk fra RokRAT, en malwarefamilie, som hidtil har været eksklusivt knyttet til hackergruppen.
“Fra et C2-infrastrukturperspektiv anvender malwaren koreanske websites, herunder ‘daehoat[.]com’ og ‘novel21[.]co.kr’, som primære kommunikationskanaler, samtidig med at den også implementerer kommunikationsfunktionalitet baseret på pClouds cloud storage-API,” udtaler det sydkoreanske cybersikkerhedsfirma.
“I særdeleshed blev der identificeret pCloud-specifikke funktioner i koden, som håndterer parametrene ‘folderid’ og ‘auth’. Dette indikerer, at malwaren er designet til at bruge en legitim cloudtjeneste som en sekundær C2-kanal i form af en såkaldt ‘dead drop resolver’.”
Genians oplyser, at aktiviteten deler “flere ligheder” med tidligere Python-baserede angreb udført af ScarCruft, herunder spear‑phishing-kampagner, hvor bekræftelser på billetter og invitationer til arrangementer er blevet brugt som lokkemad for at få målpersoner til at åbne ZIP-arkiver med LNK-filer.
Angrebskæden forløber på lignende vis, idet LNK-filen fungerer som et mellemled til et obfuskeret batch-script, der downloades fra en ekstern C2-server. Scriptet downloader derefter en Python-binærfil og en CAT-fil, hvilket i sidste ende fører til implementering af et kompileret Python-script, der kan udføre fjernkommandoer og sende resultaterne tilbage til C2-serveren.
Interessant nok følger de planlagte opgaver, der bruges til at sikre vedvarende adgang (persistence), en lignende navngivningskonvention. Mens NarwhalRAT-infektionen opretter en planlagt opgave kaldet “MicrosoftUserInterfacePicturesUpdateTackMachine”, bruger den anden kæde navnet “MicrosoftMusicLibrariesPackageTaskMachine”.
“Samlet set vurderes NarwhalRAT at være en avanceret RAT-malware, der integrerer en Python-baseret flerstadie-loader, en in-memory eksekveringsstruktur, et multi-C2-driftsmiljø og selektive funktioner til informationsindsamling,” udtaler Genians.